
Fransaya kiberhücumda İsraili ittiham edilir
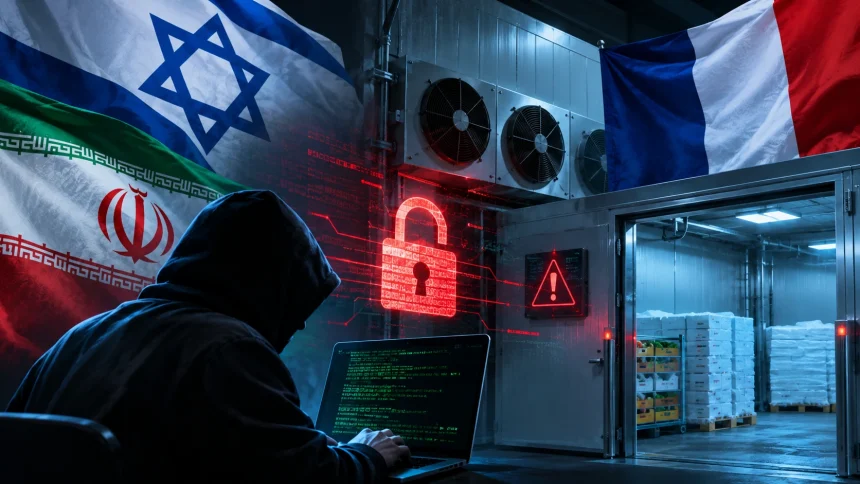
Fransada soyuducu anbarları və soyutma sistemlərini hədəf alan kiberhücumla bağlı araşdırma yayılıb.
- Fransaya kiberhücumda İsraili ittiham edilir
- Hücum hansı sistemləri hədəf alıb?
- Soyuducu sistemlərdə təhlükəsizlik boşluqları aşkarlanıb
- Hücum üçün qabaqcıl imkanların tələb olunmadığı bildirilir
- Üç məlum təhlükəsizlik boşluğuna diqqət çəkilib
- Təhlükəsizlik yeniləmələri 2025-ci ildə yayımlanıb
- İsrail şirkətinin fəaliyyəti araşdırmada qeyd olunub
- İki boşluqdan birlikdə istifadə üsulu nümayiş etdirilib
- Fransa ilə İsrail arasındakı əməkdaşlığı gündəmə gətirilib
- Fransa qurumlarının niyə məlumatlandırılmadığı soruşulur
- İran Fransanın ittihamlarını rədd edib
- Tehran ittihamların həqiqətə uyğun olmadığını bildirib
Agentlik hücumun arxasında İsrailin dayandığını iddia edib. Bu açıqlama Fransa hökumətinin hadisədə Tehranı ittiham etməsindən sonra verilib.
İxtisaslaşmış qrupun apardığı texniki araşdırmaya istinad edərək bildirilir ki, mövcud məlumatlar hadisədən İrana qarşı ittihamların irəli sürülməsi üçün informasiya kampaniyasında istifadə olunması ehtimalını göstərir.
Agentliyin iddiasına görə, belə bir kampaniya hücumu həyata keçirən əsl şəxslərin gizlədilməsinə xidmət edə bilər.
Hücum hansı sistemləri hədəf alıb?
Araşdırmada bildirilir ki, kiberhücum əsasən Danimarkanın “Danfoss” şirkətinə məxsus AK-SM 800 və AK-SC 355 tipli idarəetmə qurğularına yönəlib.
Bu qurğular soyuducu sistemlərin idarə olunmasında istifadə edilir.
Kibertəhlükəsizlik infrastrukturlarının izlənməsi ilə məşğul olan “Sensys” platformasının məlumatlarına əsasən, hücumdan əvvəl dünyadakı mərkəzi soyuducu idarəetmə panellərinin 61 faizi Fransada yerləşib.
Söhbət “StorVyu” adlı idarəetmə panellərindən gedir.
Soyuducu sistemlərdə təhlükəsizlik boşluqları aşkarlanıb
Araşdırmaya görə, Fransadakı soyuducu idarəetmə panellərinin əksəriyyəti inzibatçı şifrəsinin cari tarix əsasında hesablanmasına imkan verən proqram təminatı versiyaları ilə işləyib.
Agentlik sənaye idarəetmə sistemlərinin inzibati interfeyslərinin birbaşa internetə qoşulmasını təhlükəsizlik boşluğu kimi qiymətləndirib.
Hücum üçün qabaqcıl imkanların tələb olunmadığı bildirilir
Hesabatda qeyd olunur ki, belə sistemlərə internet üzərindən birbaşa giriş imkanı onların təhlükəsizliyini zəiflədir.
Bu halda sadə yoxlama vasitələrindən istifadə etməklə sistemlərə daxil olmaq və mövcud boşluqlardan yararlanmaq mümkündür.
Araşdırmaya əsasən, bunun üçün qabaqcıl kibertəhlükəsizlik imkanlarına və ya hər hansı dövlətə məxsus xüsusi texniki resurslara ehtiyac yoxdur.
Üç məlum təhlükəsizlik boşluğuna diqqət çəkilib
AK-SM 800A qurğularında əvvəldən məlum olan üç təhlükəsizlik boşluğunu da qeyd edilib.
Bunlar aşağıdakılardır:
-
CVE-2025-41450 — şəxsiyyətin təsdiqlənməsi mexanizmlərindən yan keçmək imkanı.
-
CVE-2025-41451 — şəxsiyyət təsdiqləndikdən sonra uzaqdan proqram əmrlərinin icrası imkanı.
-
CVE-2025-41452 — şəxsiyyət təsdiqləndikdən sonra xidmətin əlçatanlığını pozan hücumun həyata keçirilməsi imkanı.
Təhlükəsizlik yeniləmələri 2025-ci ildə yayımlanıb
Agentliyin məlumatına görə, “Danfoss” şirkəti bu boşluqların aradan qaldırılması üçün 2025-ci ilin mart və avqust aylarında təhlükəsizlik yeniləmələri təqdim edib.
Hücumun xüsusiyyətləri konkret dövlət tərəfindən həyata keçirilmiş məqsədli əməliyyatdan daha çox avtomatlaşdırılmış yoxlamalara və təhlükəsizlik yeniləmələri quraşdırılmamış qurğulardakı boşluqlardan genişmiqyaslı istifadəyə uyğun gəlir.
İsrail şirkətinin fəaliyyəti araşdırmada qeyd olunub
Kibertəhlükəsizlik sahəsində fəaliyyət göstərən İsrailin “Klaroti” şirkətinin fəaliyyəti də diqqətə çatdırılıb.
Agentlik bildirib ki, şirkət daha əvvəl “Blek Hət” konfransında iki təhlükəsizlik boşluğundan birlikdə istifadə üsulunu nümayiş etdirib.
İki boşluqdan birlikdə istifadə üsulu nümayiş etdirilib
Hesabata əsasən, “Klaroti” şirkəti CVE-2025-41450 və CVE-2025-41451 boşluqlarının birləşdirilməsi yolu ilə uzaqdan proqram əmrlərinin icrasının necə mümkün olduğunu göstərib.
Bu üsul İsrail şirkətinin təqdimatından sonra uzun müddətdir istənilən kibercinayətkar üçün əlçatan olub.
Agentlik həmin məlumatları israilli hakerlərin hücumda iştirakına dair ehtimalları gücləndirən məqam kimi qiymətləndirib.
Bununla belə, hesabatda göstərilən texniki boşluqlar hücumun konkret kim tərəfindən həyata keçirildiyini özlüyündə təsdiqləmir.
Fransa ilə İsrail arasındakı əməkdaşlığı gündəmə gətirilib
Fransa ilə İsrail arasında yaxın münasibətlərə və təhlükəsizlik sahəsində əməkdaşlığa da toxunulub.
Araşdırmada İsrailin “Klaroti” şirkətinin aşkar etdiyi təhlükəsizlik boşluqları barədə Fransa qurumlarına əvvəlcədən məlumat verilib-verilmədiyi sual altına alınıb.
Fransa qurumlarının niyə məlumatlandırılmadığı soruşulur
Belə bir sual irəli sürülüb:
“Nə üçün ‘Klaroti’ şirkəti hadisə baş verməzdən əvvəl bu təhlükəsizlik boşluqlarının texniki təfərrüatlarını və onlardan istifadə üsullarını Fransanın müvafiq təhlükəsizlik qurumlarına bildirməyib?”
Agentlik bu sualda Fransanın kompüter insidentlərinə cavab mərkəzi və Milli İnformasiya Sistemlərinin Təhlükəsizliyi Agentliyini nəzərdə tutub.
İran Fransanın ittihamlarını rədd edib
Fransa rəsmiləri bundan əvvəl ölkədə genişmiqyaslı fasilələrə səbəb olan kiberhücumlara görə İran İnqilab Keşikçiləri Korpusunu ittiham ediblər.
İran Xarici İşlər Nazirliyi isə Fransanın bu ittihamlarını pisləyib.
Tehran ittihamların həqiqətə uyğun olmadığını bildirib
İran Xarici İşlər Nazirliyi Fransanın ölkə daxilində müxtəlif sahələri hədəf alan kiberhücumlarda Tehranın iştirakına dair iddialarını rədd edib.
Nazirlik həmin ittihamların həqiqətlə heç bir əlaqəsinin olmadığını açıqlayıb.